
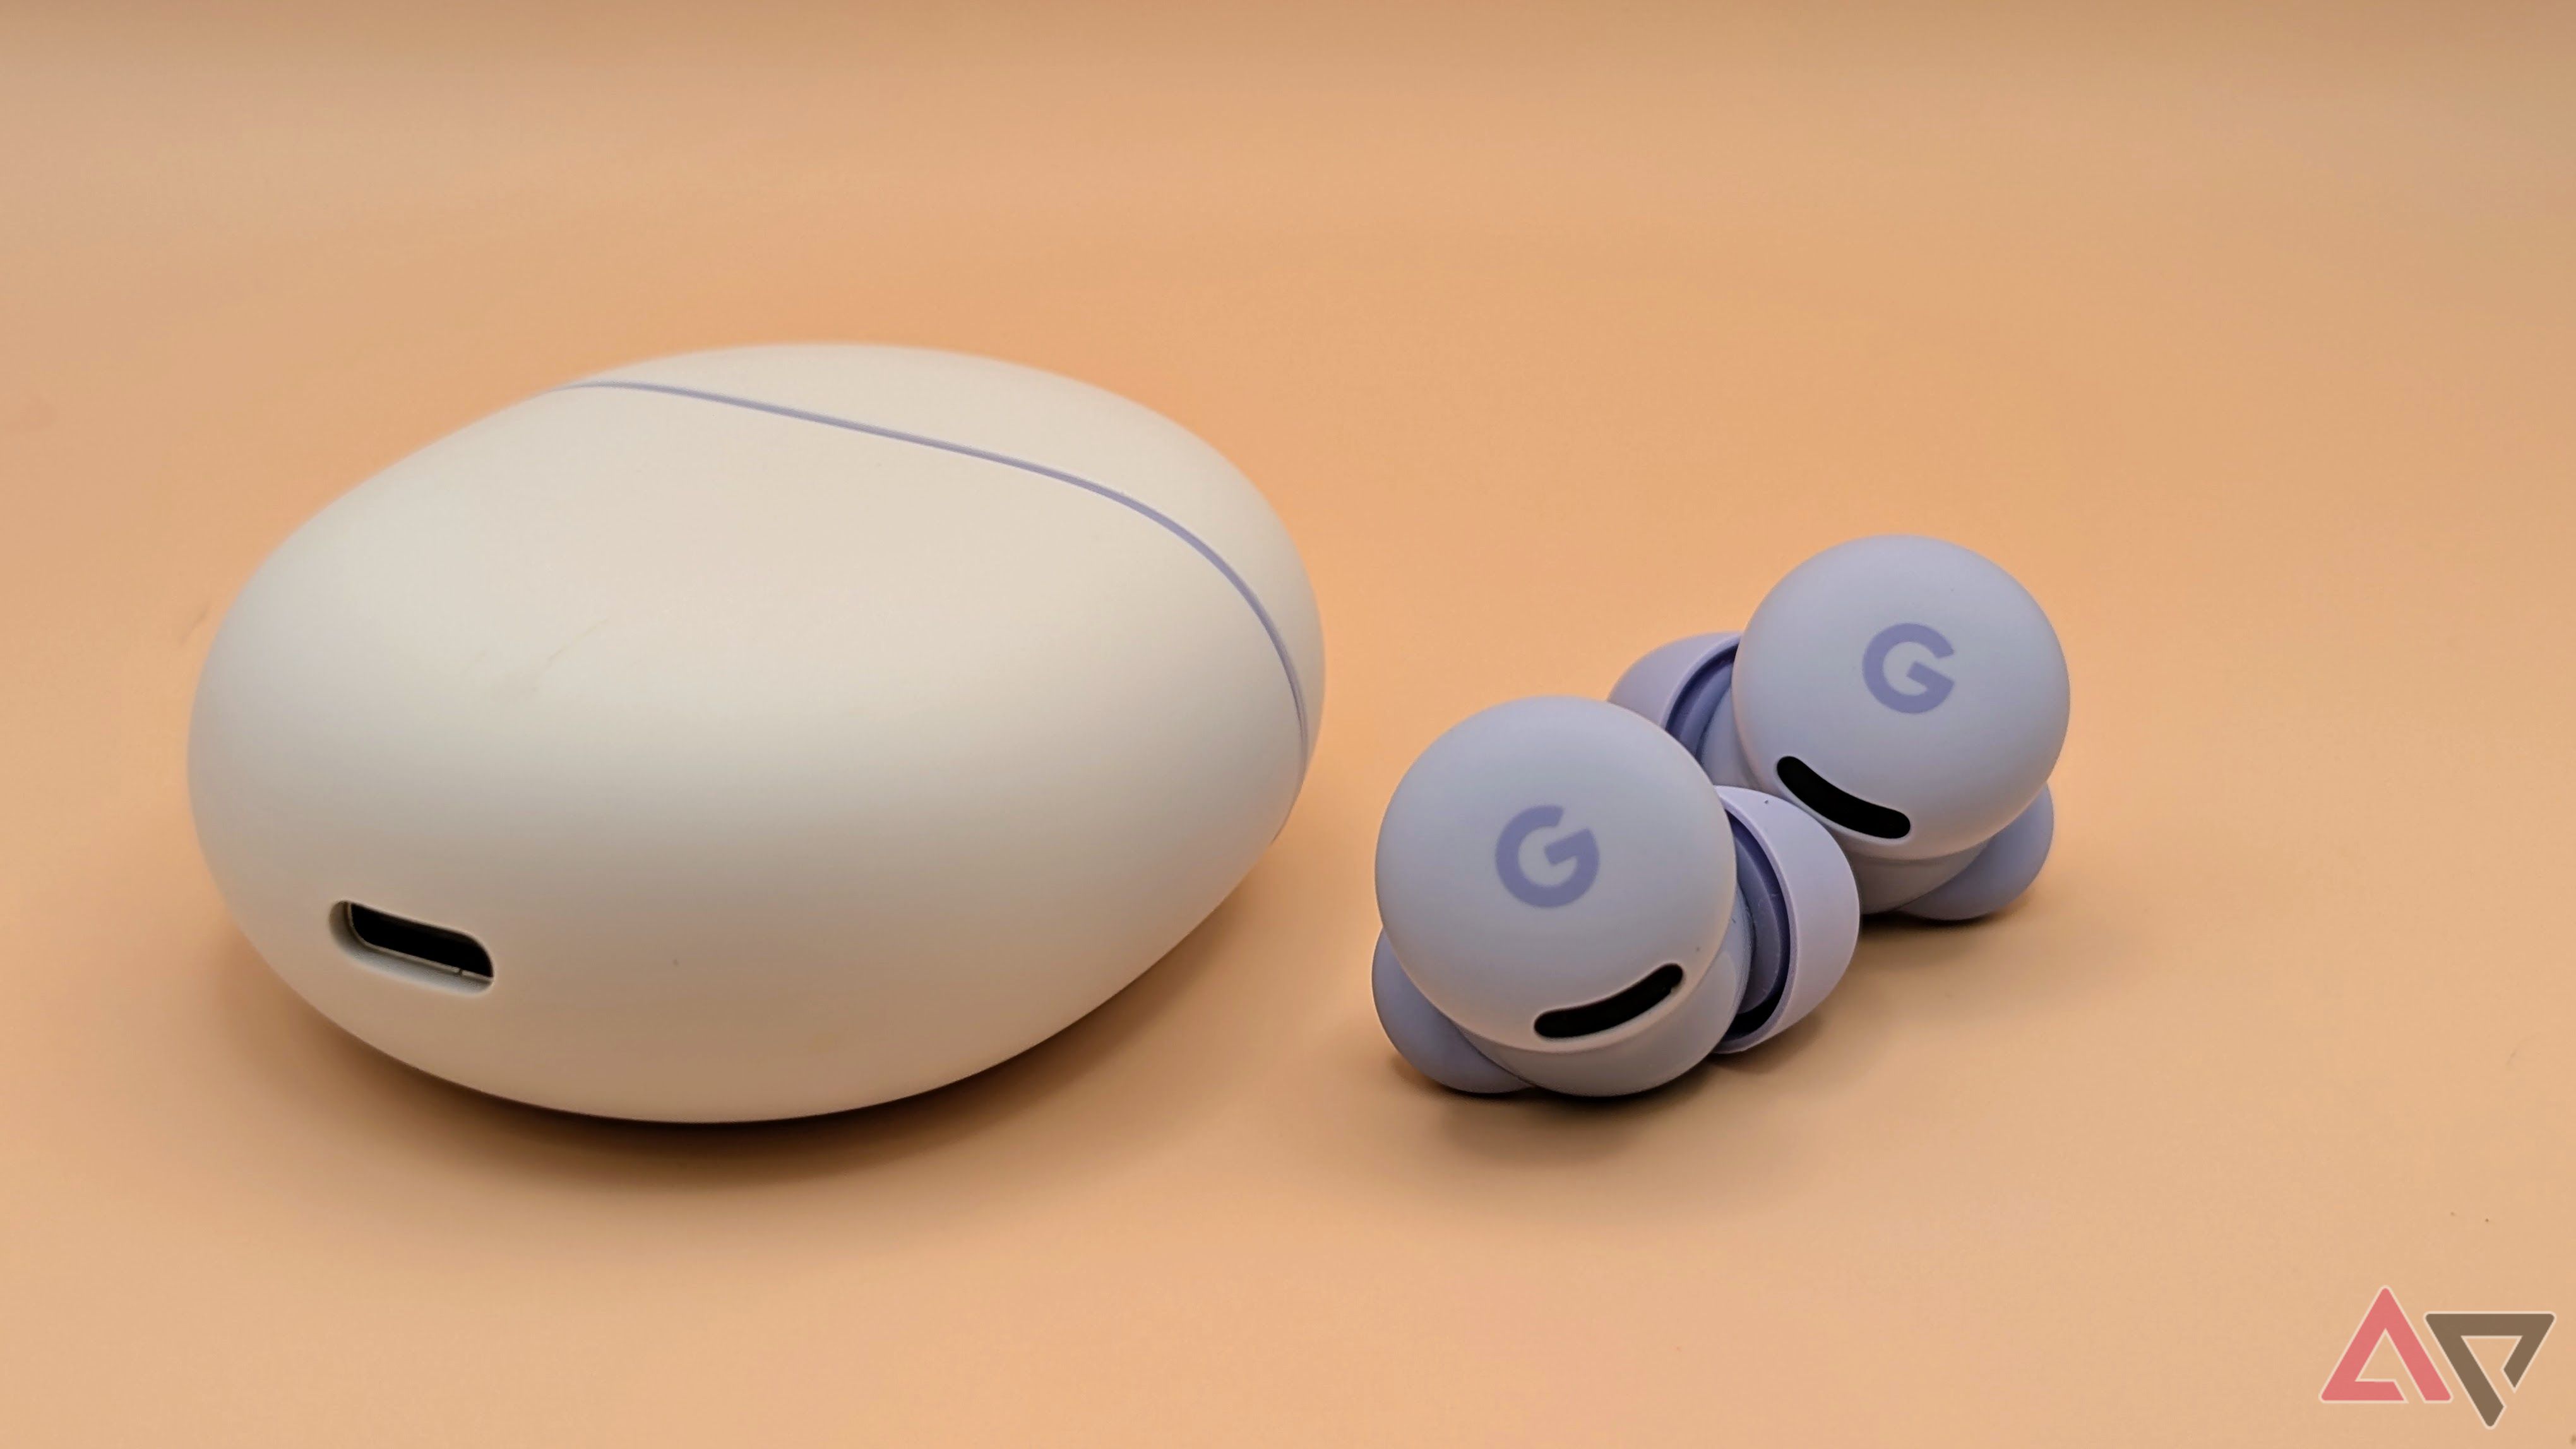
Google ha progettato il Protocollo wireless ad accoppiamento rapido per consentire collegamenti estremamente convenienti. In sostanza, consente agli utenti di connettere i propri dispositivi Bluetooth su dispositivi Android e Chrome OS con un solo tocco. Tuttavia, un gruppo di ricercatori ha scoperto che il protocollo può consentire agli hacker di connettersi a centinaia di milioni di auricolari, cuffie e altoparlanti, consentendo a individui malintenzionati di utilizzare Fast Pair per controllare altoparlanti, microfoni o persino tracciare la posizione di qualcuno (a seconda del dispositivo), anche se non sono utenti Android.
Qual è il compromesso?
La compromissione è stata scoperta dai ricercatori di sicurezza dell’Università belga KU Leuven Computer Security and Industrial Cryptography. La tecnica di hacking dei ricercatori, denominata WhisperPair, consentirebbe a chiunque si trovi nel raggio d’azione del Bluetooth (circa 50 piedi nei loro test) di accoppiarsi silenziosamente con accessori audio e dirottarli.
Secondo Cablato, il gruppo ha rivelato di aver trovato una serie di vulnerabilità in 17 accessori audio che utilizzano la tecnologia Fast Pair di Google. I dispositivi sono venduti da Sony, Jabra, JBL, Marshall, Xiaomi, Nothing, OnePlus, Soundcore, Logitech e persino Google.
Alcuni accessori potrebbero consentire agli hacker di “prendere il controllo” o interrompere qualsiasi cosa venga riprodotta attraverso le cuffie e riprodurre il proprio audio a qualsiasi volume essi scelgano. I dispositivi venduti sia da Google che da Sony hanno accesso al Find Hub di Google, che potrebbe essere sfruttato.
La buona notizia, tuttavia, è che la maggior parte delle aziende con prodotti sfruttati sta lavorando attivamente per risolverli. UN Il portavoce di Google ha confermato i risultati di Whisperpair Cablato e secondo quanto riferito non ha visto alcuna prova di sfruttamento all’esternol’impostazione del laboratorio. Il colosso della tecnologia ha notato di aver anche distribuito correzioni sia per i suoi prodotti vulnerabili che per Find Hub, ma che ha scoperto un bypass per la patch ed è stato comunque in grado di tracciare un dispositivo utilizzando Find Hub.
Anche Xiaomi e JBL hanno rilasciato dichiarazioni simili, affermando entrambe che stanno lavorando con Google per affrontare lo sfruttamento e rilasciare aggiornamenti via etere. Jabra e Logitech hanno affermato di aver rilasciato o sono in procinto di rilasciare patch per la vulnerabilità e OnePlus ha notato che stanno esaminando il problema. Marshall, Nothing e Sony non hanno ancora parlato della vulnerabilità.
La soluzione migliore è verificare la disponibilità di aggiornamenti per tutti i tuoi dispositivi che utilizzano l’accoppiamento rapido.