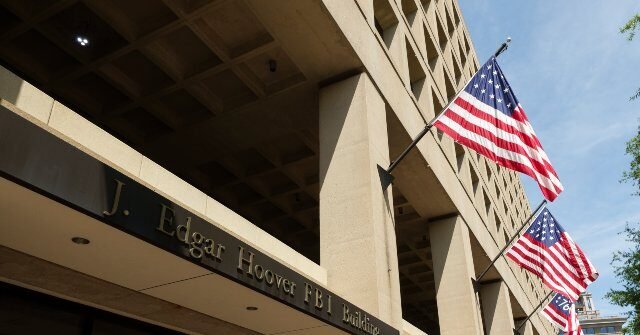
Il famigerato gruppo di hacker ShinyHunters afferma di aver rubato i dati di ogni dipendente e candidato dell’FBI e di aver deturpato il sito web del lavoro dell’FBI per dimostrarlo. Gli hacker affermano di aver violato l’FBI sfruttando la piattaforma Peoplesoft di Oracle.
“Abbiamo violato l’FBI. Conserviamo dati su tutti i dipendenti e candidati dell’FBI”, ha affermato un rappresentante del gruppo ha detto a 404 Media. L’accusa è arrivata insieme al defacement di apply.fbijobs.gov martedì, che secondo un rappresentante è stato effettuato lunedì sera. Il sito di lavoro dell’FBI e il relativo portale per i candidati agli agenti speciali erano elencati come “attualmente non disponibili” al momento della stesura di questo articolo, con il sito stesso che mostrava il messaggio: “Apply.fbijobs.gov e il portale per i candidati agli agenti speciali non sono attualmente disponibili”.
Il messaggio di deturpazione è stato stile dopo un avviso di sequestro delle forze dell’ordine. Si leggeva “questo sito è stato sequestrato da ShinyHunters”, quindi rivendicava una compromissione molto più ampia del solo sito Web: “Tutti i dati dell’FBI sono stati compromessi, comprese PII/PHI [personally identifiable information and protected health information] sui dipendenti in carica ed ex dell’FBI e tutte le informazioni sui candidati. Abbiamo molto di più di quanto affermiamo qui.
404 Media ha esaminato un campione dei presunti dati rubati riguardanti 5.000 presunti agenti, inclusi nomi, indirizzi di casa, numeri di telefono, date di nascita e dettagli sui coniugi dei dipendenti. I giornalisti hanno effettuato un controllo incrociato dei numeri di telefono nel campione utilizzando lo strumento OSINT Industries e hanno scoperto che corrispondevano agli stessi nomi elencati nel file. Un controllo separato effettuato utilizzando Darkside, uno strumento di dati compromessi creato dalla società di sicurezza informatica District 4, ha rivelato alcuni numeri di telefono associati al personale del Dipartimento di Giustizia degli Stati Uniti.
ShinyHunters ha affermato di essere entrato attraverso un exploit zero-day nel software PeopleSoft di Oracle, quindi di aver utilizzato quel punto d’appoggio per raggiungere i server AWS GovCloud e scaricare i dati. Un rappresentante ha detto a 404 Media che il gruppo ha raccolto tra i due e i tre terabyte di informazioni.
Questo non è il solito programma del gruppo. ShinyHunters in genere hackera una vittima e minaccia di far trapelare i dati a meno che non venga pagato. Il gruppo ha detto a 404 Media: “Questo non è motivato finanziariamente”.
Il potenziale attacco sembra risalire a una disputa su un rapporto dell’FBI sul gruppo. Il rapporto afferma che ShinyHunters esagera il suo accesso ai sistemi delle vittime per spingerle a pagare, invia messaggi e chiamate minacciose alle vittime e alle loro famiglie e in alcuni casi ha effettuato attacchi di schiacciamento. ShinyHunters ha postato sul proprio sito web definendo il contenuto del rapporto “false accuse” e chiedendo una correzione, dando all’ufficio di presidenza, secondo le sue parole, “un tempo di 1 settimana per correggere” o rimuovere il rapporto.
Un portavoce dell’FBI ha risposto a 404 Media dopo la prima pubblicazione dell’articolo, confermando che l’FBI stava esaminando la questione: “L’FBI è a conoscenza di affermazioni riguardanti attività non autorizzate che colpiscono FBIjobs.gov e sta attualmente indagando”.
Notizie Breitbart riportato a maggio ShinyHunters ha chiuso Canvas, la piattaforma tecnologica che gestisce molte scuole dalla scuola primaria e secondaria fino al college. Instructure, la società dietro Canvas, ha scelto di pagare il riscatto a ShinyHunters per porre fine all’attacco.
Leggi di più su 404 Media qui.
Lucas Nolan è un reporter di Breitbart News che si occupa di questioni relative all’intelligenza artificiale, alla libertà di parola e alla censura online.