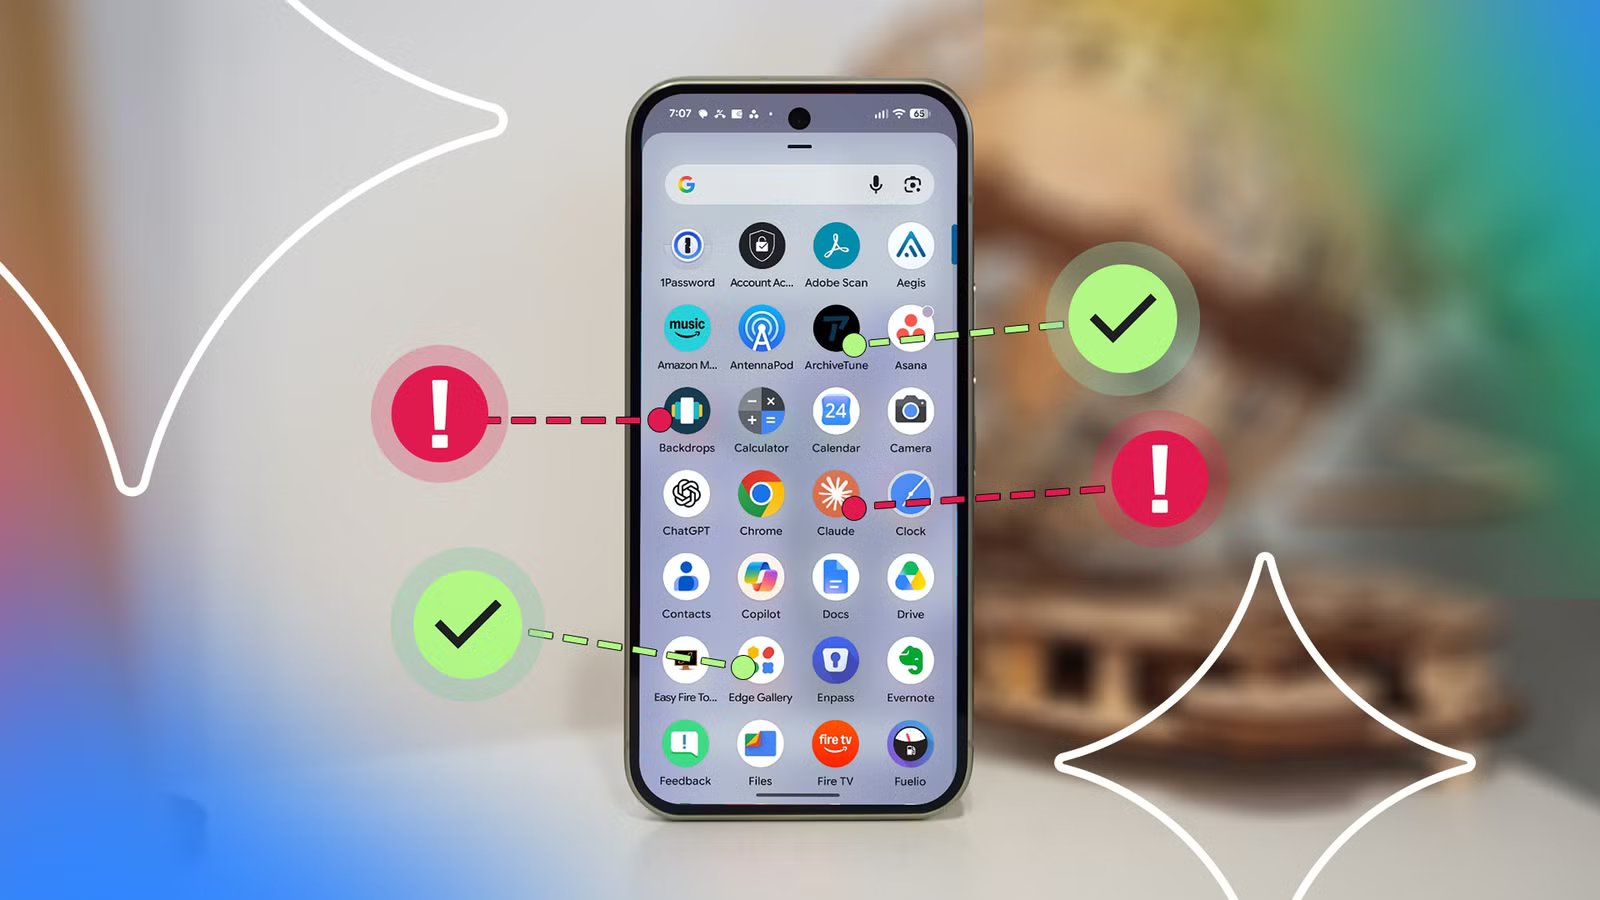
Non tutto è come sembra e lo tengo a mente quando controllo le app. Ho metà intenzione di essere ignorante e l’altra metà di essere scettico nei confronti di ogni app che installo.
Anche le migliori app tengono più informazioni su di te di quanto le loro politiche sulla privacy avvisino. Quindi, non puoi mai essere troppo attento con qualsiasi cosa installata sul tuo Telefono Android.
Ecco perché trovo il tempo per smontare le app ed esaminare i dati che archiviano, con l’aiuto di Google Gemini. Ecco come funziona.
Le autorizzazioni delle app sono solo la punta dell’iceberg
Il corpo è immerso nell’oceano nei processi di fondo nascosti


La maggior parte delle persone si affretta a installare app e toccare Permettere sui popup che seguono durante la loro esecuzione. I download delle app non sono istantanei per me, dato il problema del cavallo di Troia.
I Troiani trascinarono un cavallo di legno attraverso le proprie porte e i soldati nascosti all’interno aprirono la città dall’interno per attaccare. Le app funzionano in modo simile, quindi se ne invito una, sono responsabile di ogni autorizzazione pericolosa che concedo.
È per questo che controllo sempre i permessi qui sotto Informazioni su questa app sul Play Store. Scorro fino in fondo e tocco Vedi di più accanto Autorizzazioni dell’app.
Il Play Store non segnala né spiega autorizzazioni pericolose; li elenca semplicemente in testo semplice. Ma le autorizzazioni comuni di bandiera rossa sono:
- Leggere o ricevere messaggi di testo (SMS): Le app sono in grado di leggere i messaggi in arrivo.
- Accessibilità: Le app ricevono il controllo completo per leggere lo schermo e toccare i pulsanti per te.
- Visualizzazione su altre app: Le app possono disegnare finestre sullo schermo.
- Installa app sconosciute: Consente alle app di scaricare file esterni al Play Store, che potrebbero introdurre malware nel telefono.
- Interroga tutti i pacchetti: UN autorizzazione di ricerca che consente alle app di scansionare le app installate e mappare la configurazione.
- Amministratore del dispositivo: Le app ricevono un controllo di sistema di alto livello.
- Posizione in background e registri delle chiamate: Tiene traccia della tua posizione fisica tutto il giorno e registra chi chiami.
Nessuna regola richiede di negare tutte queste autorizzazioni. Il mio criterio è che supportino la funzionalità principale di un’app. Un’app di messaggistica ha bisogno dei miei contatti ed eventualmente del microfono, ma un’app torcia non ha alcun motivo giustificabile.
Allo stesso modo, un’app per sfondi non ha alcun diritto a interrogare tutti i pacchetti, anche se afferma di aver bisogno dell’autorizzazione per rilevare il mio launcher o abbinare le icone della mia app.
A partire da Android 11, le app non necessitano più di un’ampia autorizzazione per ispezionare l’intero dispositivo. Devono eseguire query solo sulle app specifiche con cui interagiscono.
Ho aperto la sandbox di Android
Setacciare i dati grezzi era un affare complicato

Controllare i dati archiviati di un’app significa guardare all’interno del file /dati/dati/ directory, che è l’archivio protetto di Android per i file, le impostazioni e i dati di runtime di ciascuna app.
Per accedervi collego il telefono al PC con un cavo USB e abilito Debug USB In Opzioni sviluppatore. Vai a Impostazioni > A proposito del telefono e tocca Numero di costruzione sette volte finché un messaggio non conferma che sei uno sviluppatore.
L’audit Android Debug Bridge (ADB) necessita di questa funzionalità per accedere a contenuti più approfonditi e dell’editor di codice gratuito di Microsoft, Visual Studio Code, per leggere i file.
Avevo installato VS Code, ma puoi scaricarlo da il sito web ufficiale.
Ho anche una conoscenza di base della codifica, in particolare dei comandi shell e dello Structured Query Language (SQL), ma ho comunque tenuto Gemini in standby per assicurarmi di non perdere alcun passaggio.
Puoi farlo anche senza conoscenze di programmazione.
Ho installato gli strumenti della piattaforma SDK Android di Google per ottenere ADB e ho eseguito dispositivi adb nel terminale di VS Code.
Puoi anche utilizzare il terminale nativo del tuo PC, ma preferisco l’editor perché trasforma l’output non elaborato in uno spazio di lavoro ricercabile e leggibile in cui posso analizzare i file estratti ed eseguire comandi ADB fianco a fianco.
Android blocca i dati di ciascuna app per proteggere la tua privacy, quindi un normale comando non ti consentirà di accedere. Quindi, ho effettuato l’accesso alla riga di comando del mio telefono e sono andato alla cartella dell’app.
Poi ho usato il tiro comando per copiare il database e i file delle impostazioni sul mio PC e aprirli in VS Code. Quindi un’estensione gratuita mi ha permesso di effettuare ricerche nei database.
Ho ripetuto la procedura per ogni app che volevo controllare. Avevo bisogno di eseguire la configurazione solo una volta, quindi per le app successive ho indicato il file tiro comando in una directory specifica del pacchetto.
Le tue app preferite trasferite lateralmente potrebbero essere piene di rischi
È meglio diffonderli prima che esplodano

Ho testato Snaptube, un popolare downloader multimediale trasferito lateralmente rimosso dal Play Store. Tirandolo /dati/dati/ sandbox non riuscito con a pacchetto non debuggabile errore, quindi l’ho bypassato senza root.
Poi ho installato Apktool tramite Homebrew e decompilato l’APK per controllarne il formato grezzo AndroidManifest.xml nel codice VS. Il manifest decodificato ha rivelato diverse richieste ad alto rischio:
-
REQUEST_INSTALL_PACKAGES per installare APK esterni.
-
SYSTEM_ALERT_WINDOW per disegnare sovrapposizioni su altre app.
-
MANAGE_EXTERNAL_STORAGE per un ampio accesso ai file.
-
QUERY_ALL_PACKAGES per fare l’inventario delle app installate e KILL_BACKGROUND_PROCESSES.
L’app consente anche Android:usesCleartextTraffic=”true”che consente il traffico HTTP non crittografato.
Servizi in background come KeeperService e RebirthJobService riavviano le attività interrotte e i ricevitori di sistema si attivano all’avvio, allo sblocco o alla ricarica.
Incorpora anche kit di sviluppo software per pubblicità e analisi di ByteDance, InMobi, Mintegral, Vungle, SensorsData e Meta.
Guida alla decompilazione del codice:
Configurazione iniziale e dipendenze (configurazione una tantum)
# Installa Homebrew
/bin/bash -c “$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)”
# Installa adb
brew installa gli strumenti della piattaforma Android
# Installa lo strumento di decompilazione APK
brew installa apktool
# Passaggio 1: individuare il pacchetto dell’app di destinazione
# Verifica la connessione del dispositivo
dispositivi adb
# Trovare [PACKAGE_NAME] in Impostazioni > App > [App name] > Informazioni sull’app
percorso pm della shell adb [PACKAGE_NAME]
# Passaggio 2: estrai i file dell’app/scopri le autorizzazioni
adb shell “esegui come [PACKAGE_NAME] cp -r /dati/dati/[PACKAGE_NAME] /sdcard/Scarica/app_data”
adb pull /sdcard/Download/app_data [LOCAL_WORKSPACE_FOLDER]/dati/
codice [LOCAL_WORKSPACE_FOLDER]/dati/
# Passaggio 3: decompilazione per app rinforzate (se il run-as fallisce o per un’analisi completa)
# Crea una cartella di lavoro locale
mkdir -p [LOCAL_WORKSPACE_FOLDER]
# Estrai l’APK di base (utilizza il percorso esatto del passaggio 1)
adb tirare [APK_PATH_FROM_STEP_1] [LOCAL_WORKSPACE_FOLDER]
# Decompila l’APK per decodificare AndroidManifest.xml e le risorse
apktool d [LOCAL_WORKSPACE_FOLDER]/base.apk -o [LOCAL_WORKSPACE_FOLDER]/decompilato/
# Apri il progetto decompilato in VS Code
codice [LOCAL_WORKSPACE_FOLDER]/decompilato/
Non tutti gli audit richiedono così tanto impegno. Le app più semplici ti consentono di copiare i loro file di dati con comandi di backup standard. Le app rafforzate o firmate dalla produzione bloccano l’accesso, quindi è necessario decompilarle.
La mia pazienza per il lavoro noioso è diminuita nel corso degli anni, quindi sono grato per le scorciatoie come la codifica delle vibrazioni. Incollare i risultati del mio database in Gemini mi ha fatto risparmiare dalle due alle quattro ore di scansione di tabelle e file di impostazioni oscuri.
Scopri i segreti sepolti del tuo telefono
Vedere quanti flag sono stati archiviati nei diversi database delle app è diventato il catalizzatore di le mie abitudini di auditing in diverse aree della vita digitale al di là della privacy e della sicurezza.
Posso affermare con sicurezza che vedere gli angoli oscuri dei miei strumenti quotidiani mi ha impedito di essere colto di sorpresa da attacchi e costi nascosti.
Inoltre, ho contrastato gli accumulatori di dati e i killer di batterie prima che compromettessero il mio spazio digitale.