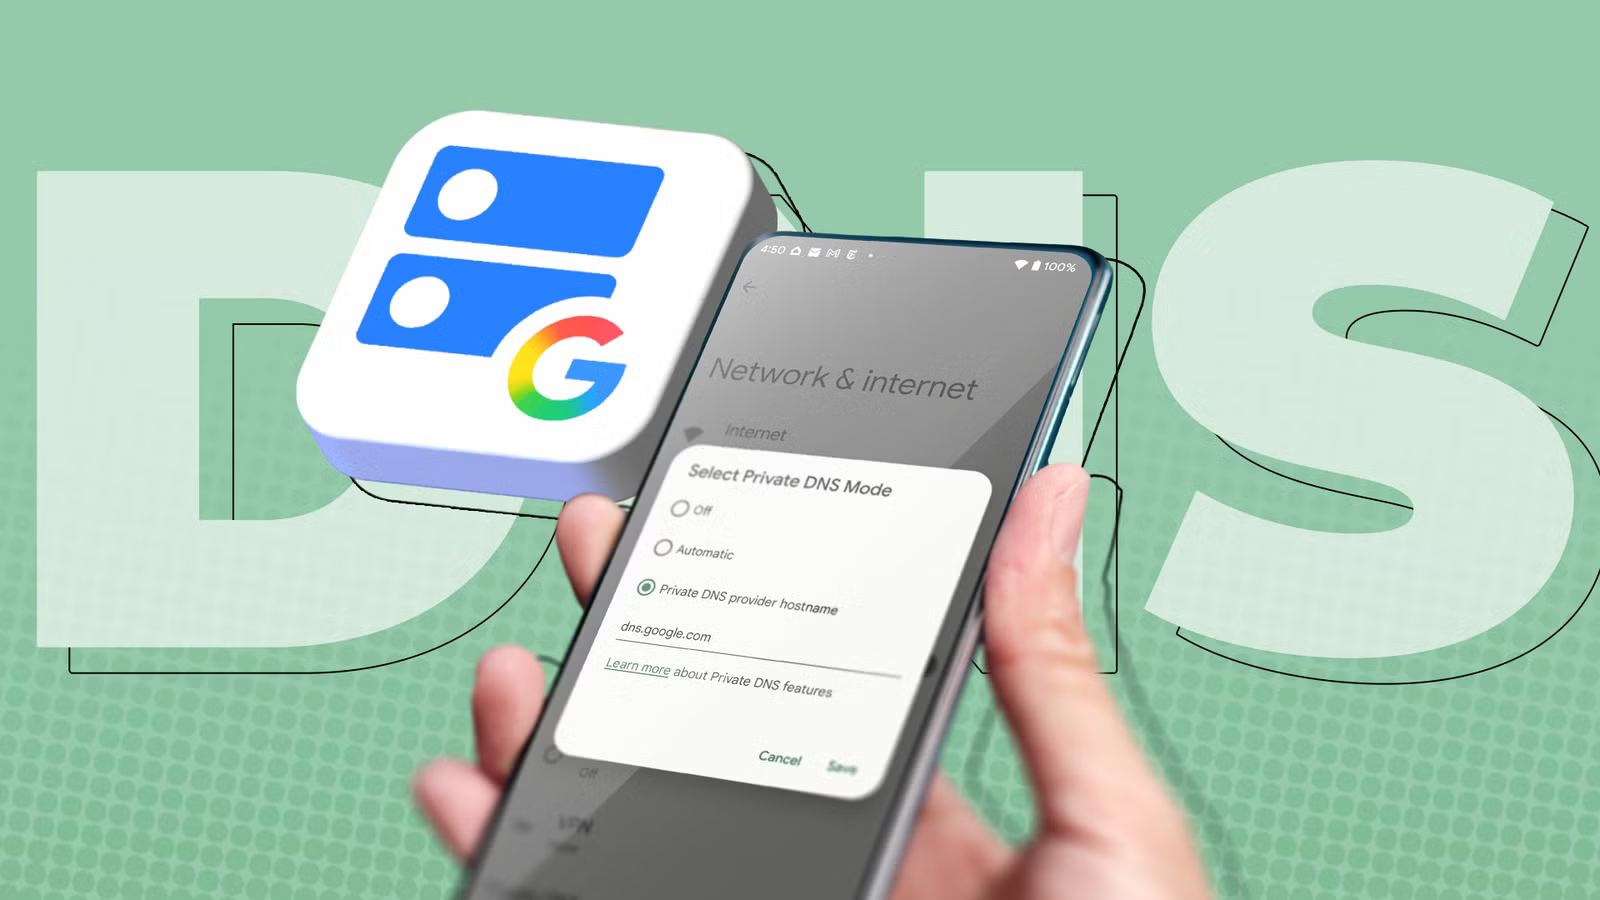
Utilizzo AdGuard DNS tramite l’impostazione DNS privato sul mio Google Pixel perché blocca la pubblicità all’interno delle app senza utilizzare lo slot VPN.
Su alcune reti Wi-Fi pubbliche, questa scelta mi impedisce di navigare in Internet e viene visualizzato l’avviso “Non è possibile accedere al server DNS privato”.
Cambiare il nome host in dns.google risolve immediatamente il problema sulle stesse reti.
Il risolutore di Google funziona perché Android gli fornisce un protocollo più recente che la maggior parte dei firewall non blocca, ma quasi nessun altro ha quel protocollo.
Se hai seguito il solito consiglio di blocca gli annunci con l’impostazione DNS privato di Androidanche il tuo telefono si trova su un percorso più fragile.
Android offre a due risolutori un protocollo migliore
Tutti gli altri nomi host sono bloccati su DNS-over-TLS
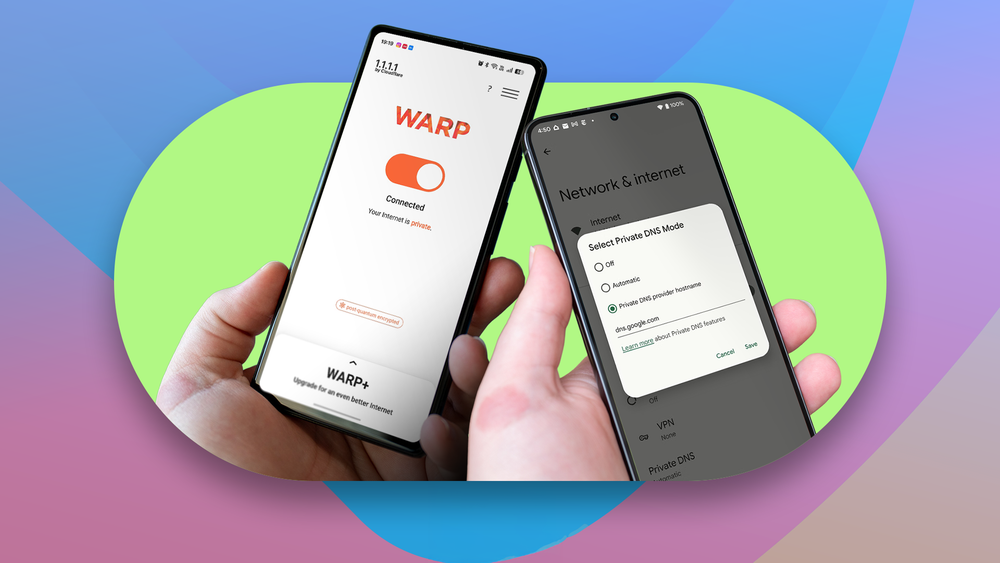
Google ha annunciato DNS-over-HTTP/3 per i DNS privati il 19 luglio 2022, fornito tramite un aggiornamento del sistema Google Play per Android 11 e versioni successive.
Il team di Android ha affermato che questo protocollo più veloce sostituirà DNS-over-TLS solo per server noti, nominando Google e Cloudflare al momento del lancio. Ha anche detto che potrebbe aggiungere altri server in seguito.
Nel codice pubblico del risolutore Android, solo dns.google di Google, la sua variante DNS64, Cloudflare e alcune voci di prova sono ancora presenti nell’elenco.
Questo è un problema perché DNS-over-HTTP/3 viene eseguito sulla porta UDP 443, che è la stessa porta del normale traffico web.
Nel frattempo, tutti gli altri nomi host, inclusi AdGuard DNS, NextDNS, Control D, Mullvad e Quad9, utilizzano ancora DNS-over-TLS sulla porta TCP 853.
Gli utenti hanno chiesto a Google di aprire il protocollo più veloce a qualsiasi server, ma Google ha rifiutato una richiesta sul suo tracker dei problemi nel gennaio 2025.
Non penso che Google lo abbia impostato intenzionalmente per danneggiare gli ad blocker. Tuttavia, un breve elenco codificato che è stato appena aggiornato dal suo lancio nel 2022 suggerisce una negligenza intenzionale.
La porta 853 è facile da bloccare per una rete
La modalità rigorosa non tornerà al DNS semplice


La porta 853 trasporta solo traffico DNS crittografato, quindi una rete può eliminarlo con una regola firewall. I captive Portal spesso lo bloccano finché non effettuo l’accesso e alcune reti di hotel e uffici lo bloccano in modo permanente.
D’altra parte, impostando a Nome host del provider DNS privato mette Android in modalità rigorosa.
Se il telefono non riesce a completare la connessione TLS a quel nome host, Android non tornerà al semplice DNS della rete, il che significa che le app non possono risolvere nulla.
Con Automatico modalità, Android prova il DNS crittografato con il server della rete e torna al DNS semplice quando fallisce. Posso rimanere online, ma il mio traffico è leggibile e non filtrato.
TrackerControl, un tracker blocker open source, ha documentato il comportamento in modalità rigorosa su un Google Pixel 8 con Android 17 nell’agosto 2026.
La VPN di TrackerControl blocca la porta 853 e i registri dell’app mostrano che Android si rifiuta di ricorrere al fallback dopo aver impostato un nome host.
L’app ora dice agli utenti di disattivare il DNS privato, perché un risolutore bloccato significa che la sua VPN impedisce il caricamento di qualsiasi cosa. Questo comportamento è lo stesso che ho riscontrato con il Wi-Fi pubblico restrittivo.
Il risolutore di Google ottiene un percorso di backup silenzioso
Android nasconde l’errore DNS-over-TLS quando HTTP/3 funziona

Quando ho impostato dns.googleAndroid confronta entrambi i protocolli con i server di Google.
Se il controllo DNS-over-TLS ha esito negativo sulla porta 853 e il controllo HTTP/3 ha esito positivo sulla porta 443, il codice risolutore di Android non segnala l’errore.
Non riceverò un avviso o un’interruzione di Internet perché il mio traffico si sposta automaticamente sulla porta che la rete lascia aperta per la navigazione web.
Non esiste un secondo percorso per AdGuard DNS, quindi la stessa porta bloccata interrompe l’accesso a Internet sul mio telefono.
Il vantaggio di Google ha dei limiti. Una rete che blocca anche QUIC su UDP 443 interrompe il percorso di backup HTTPS. Anche agli utenti Cloudflare non è garantito un backup.
Android aggiorna solo il nome host esatto cloudflare-dns.com, mentre la guida Android di Cloudflare dice agli utenti di inserire uno.uno.uno.unoche il codice tratta come qualsiasi altro server DNS-over-TLS.
Il DNS di blocco degli annunci necessita di una soluzione alternativa su Android
Un’app DNS è il modo affidabile per aggirare la porta 853

La soluzione affidabile è un’app che esegue il proprio DNS crittografato tramite una VPN locale. Le app DNS open source come RethinkDNS e le app dei provider DNS AdGuard e NextDNS possono farlo.
Queste app inviano DNS su HTTPS sulla porta 443, quindi le reti restrittive lo trattano come traffico web. Questo ti costa uno slot VPN e Android lo limita a un’app alla volta.
L’altra opzione è impostare il DNS. Sul mio Pixel, l’impostazione è attiva Impostazioni > Rete e Internet > DNS privato.
Dovresti impostarlo su Automatico prima di accedere a una rete restrittiva e ripristinarlo in seguito. Il problema è che una rete pubblica è esattamente dove vuoi un DNS crittografato, quindi sei costretto ad accettare questo compromesso.
Google potrebbe risolvere questo problema senza scegliere i vincitori. Il suo post del 2022 affermava che Android mirava a supportare il rilevamento dei risolutori designati e il risolutore ora ha un percorso per le impostazioni DNS-over-HTTPS dall’esterno del suo elenco hardcoded.
Niente di quello che ho trovato utilizza quel percorso per un nome host digitato nel DNS privato, il che significa che questa iniziativa ha prodotto poco.
Il DNS privato dovrebbe trattare ogni risolutore allo stesso modo
Ogni volta che AdGuard DNS fallisce su una rete restrittiva e dns.google no, Google mi insegna ad accettare il suo risolutore come la scelta sicura.
Ma questa lezione non ha nulla a che fare con la privacy e spinge le persone ad abbandonarla DNS privato con blocco degli annunci su Android verso un risolutore gestito da Google, una società pubblicitaria.
Se Google aprisse HTTP/3 a qualsiasi nome host digitato o completasse il rilevamento del risolutore che ha iniziato a creare, gli utenti di AdGuard e NextDNS otterrebbero un piano di parità.